Spoofing, или спуфинг, — это техника подделки источника: мошенник подменяет номер телефона, адрес электронной почты или адрес сайта, чтобы вы поверили, что имеете дело с доверенным отправителем. Сам по себе спуфинг — не разновидность обмана, а инструмент: дальше его используют как часть вишинга, смишинга или фишинга, чтобы атака выглядела убедительнее.
Spoofing что это и чем он отличается от фишинга
Если объяснять просто, спуфинг что это — подмена: устройство или программа выдаёт один источник за другой, а жертва не видит разницы, пока не проверит детали отдельно. Отличие от фишинга в том, что фишинг — это сценарий атаки целиком, попытка выманить данные или деньги обманом, а спуфинг — лишь один из технических приёмов внутри такого сценария, который делает обман правдоподобнее.
На блоге уже разбирали смежные схемы: социальную инженерию — манипуляцию доверием и спешкой жертвы, вишинг (обман по телефону), смишинг (обман через SMS). Все они нередко используют спуфинг как инструмент, но называют сам сценарий атаки, а не подмену источника внутри него.
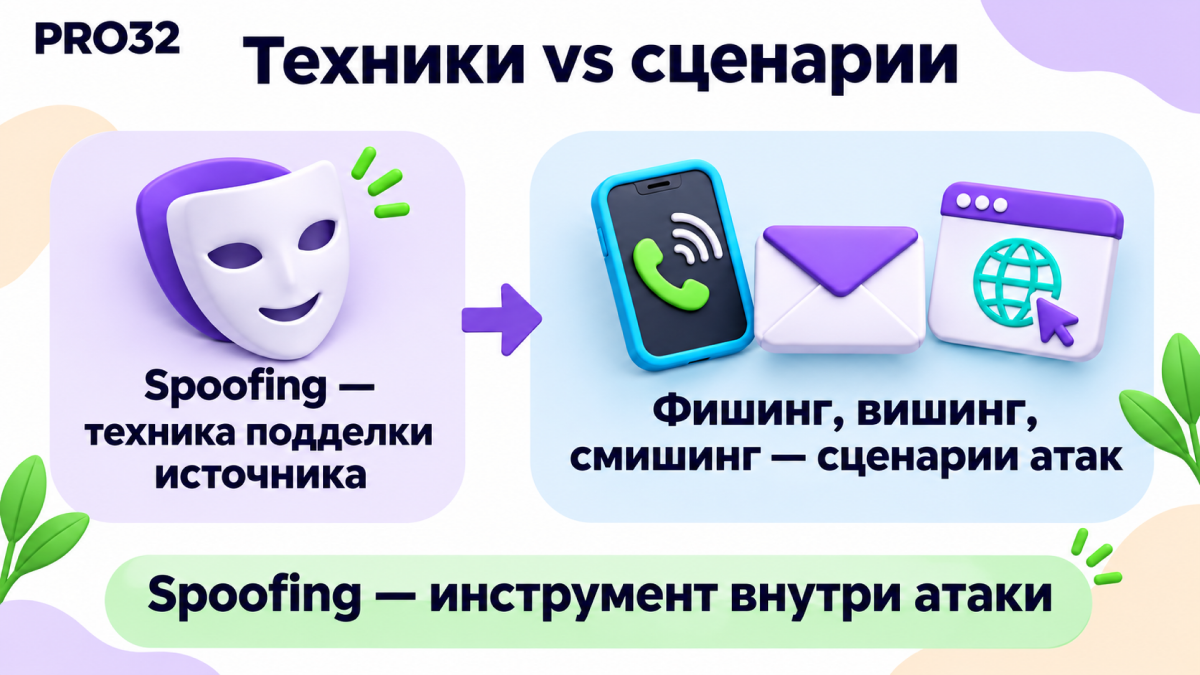
Спуфинг — это техника подделки источника, а фишинг, вишинг и смишинг — сценарии атак, которые эту технику используют.
Виды spoofing-атак
Spoofing-атаки отличаются по тому, что именно подделывает мошенник: номер, почтовый адрес или сайт. Принцип везде похож, но инструменты и признаки обмана у каждого вида свои. Основное собрали в таблицу, а подробнее — ниже.
| Вид spoofing | Что подделывается | Как распознать |
|---|---|---|
| Подмена номера телефона | Информация о вызывающем абоненте | Перезвонить на номер из официального приложения банка |
| Email spoofing | Поле «От кого» в письме | Проверить полный адрес отправителя, а не отображаемое имя |
| Подмена сайта | Доменное имя / визуальное оформление страницы | Внимательно проверить адресную строку целиком |
Подмена номера телефона
Подмена номера телефона — самый массовый вид spoofing: мошенник использует специальный сервис, чтобы на экране жертвы высветился не настоящий номер звонящего, а, например, номер банка, госуслуг или полиции. Технически это не взлом сети оператора, а манипуляция с информацией о вызывающем абоненте, которую передаёт сигнал.
Именно подмена номера телефона лежит в основе вишинга — мошенничества через звонки, где жертву убеждают назвать код или перевести деньги, доверяя поддельному номеру на экране. Похожим образом строится смишинг: текстовое сообщение приходит как будто от того же банка, потому что отправителя SMS тоже можно подделать.
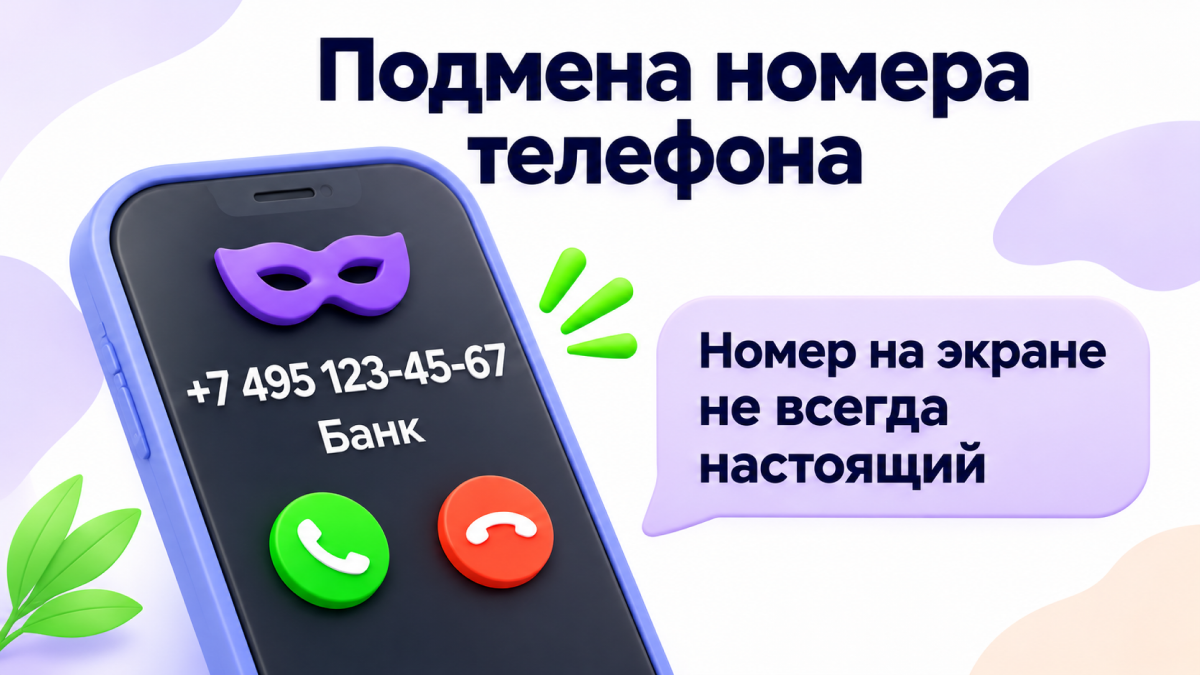
На экране телефона может высвечиваться официальный номер банка или госуслуг, даже если звонит мошенник, — подмена номера происходит до того, как вызов дойдёт до вашего телефона.
Email spoofing — подмена адреса отправителя
Email spoofing — это подделка поля «От кого» в письме: получатель видит знакомый адрес или имя компании, хотя письмо на самом деле отправлено с чужого сервера. Почтовый протокол изначально не проверял, кто на самом деле отправил письмо, поэтому подделать отображаемый адрес долгое время было почти тривиально.
Сейчас против email spoofing есть технические механизмы, SPF, DKIM и DMARC, которые проверяют, имеет ли сервер-отправитель право слать письма от имени конкретного домена. Настраивает их владелец домена, а не получатель письма, поэтому со стороны обычного пользователя остаётся внимательно смотреть на реальный адрес отправителя, а не на отображаемое имя.
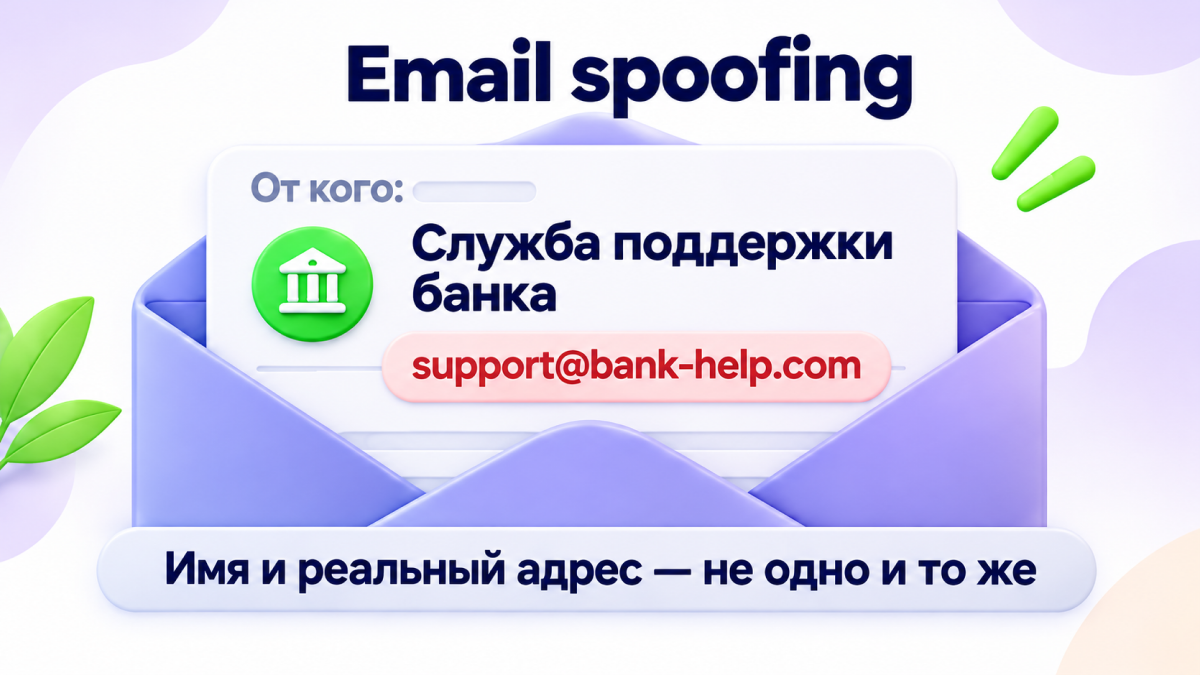
Отображаемое имя отправителя в письме легко подделать — реальный адрес стоит смотреть отдельно, а не доверять только имени компании.
Подмена сайта
Подмена сайта работает иначе: мошенник регистрирует домен, который визуально почти не отличается от настоящего, — с заменой одной буквы, похожим шрифтом или другой доменной зоной. Жертва переходит по ссылке, видит знакомый дизайн и вводит логин, пароль или данные карты на поддельной странице.
Такая подмена сайта почти всегда приходит через фишинговые ссылки: письмо, сообщение в мессенджере или реклама ведут на страницу-копию, которая внешне не отличается от оригинала, пока не проверишь адресную строку. Введённые на такой странице логин, пароль или номер карты уходят не в банк или сервис, а прямо мошеннику, который использует их уже через несколько минут.
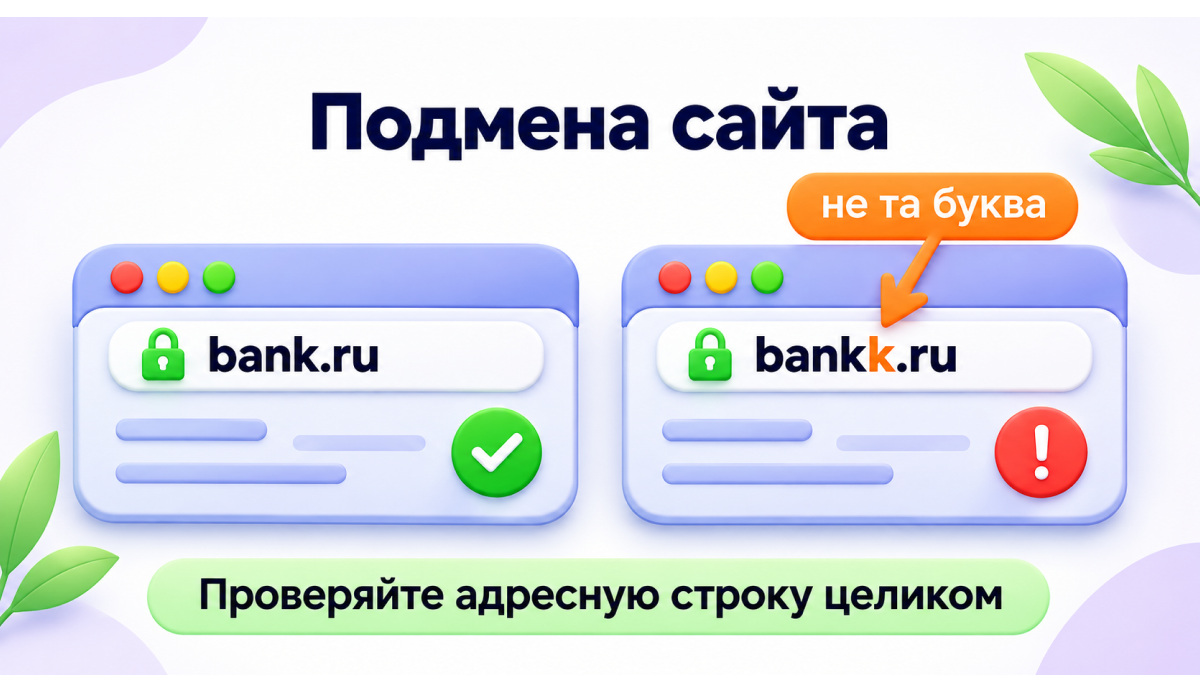
Поддельный домен часто отличается от настоящего на одну букву, дефис или доменную зону — разница заметна только при внимательном чтении адресной строки.
Как работает spoofing-атака на практике
Разберём на примере, как работает spoofing-атака на практике. Мошенник сначала узнаёт номер службы поддержки банка, которым пользуется жертва, — он есть в открытом доступе на сайте банка. Затем через сервис подмены номера мошенник звонит так, что на экране телефона высвечивается именно этот официальный номер.
Жертва видит знакомый номер, снимает трубку и слышит голос «сотрудника безопасности», который сообщает о подозрительной операции и просит продиктовать код из SMS якобы для отмены перевода. На этом этапе spoofing-атака переходит в вишинг: доверие к поддельному номеру используется, чтобы выманить данные голосом. Если бы номер не был подделан, схема сработала бы хуже — звонок с незнакомого номера вызвал бы подозрение с самого начала.
Чем опасен spoofing
Spoofing опасен не сам по себе, а тем, что резко снижает бдительность жертвы: человек меньше сомневается, если номер, адрес письма или домен сайта выглядят знакомыми. Из-за этого через spoofing мошенники получают доступ к паролям, банковским данным, кодам подтверждения и в итоге — к деньгам или аккаунтам жертвы.
Отдельная опасность в том, что подмена подрывает доверие даже к настоящим обращениям: если человека уже обманули звонком с «номера банка», в следующий раз он может проигнорировать реальный звонок от банка и упустить важное предупреждение о мошенничестве на собственном счёте.
Как распознать spoofing-атаку
Распознать spoofing-атаку по одному звонку или письму сложно, но есть детали, которые выдают подделку почти всегда. Если проверить их заранее, доверие к поддельному источнику быстро исчезает.
- номер в официальном приложении банка не совпадает с тем, что высветился на экране при звонке — у банков обычно есть встроенная проверка входящих номеров;
- домен отправителя email отличается от настоящего на одну букву, цифру или доменную зону, даже если имя отправителя выглядит правильно;
- адрес сайта в адресной строке отличается от официального на символ, дефис или поддомен, который компания нигде не упоминает;
- собеседник по телефону торопит с решением и просит данные, которые служба поддержки никогда не запрашивает по телефону.
Защита от spoofing
Полная защита от spoofing невозможна технически, потому что подмена происходит на стороне мошенника, а не на вашем устройстве. Но несколько привычек резко снижают шанс попасться. Часть из них — это просто внимательность при звонке, письме или переходе по ссылке, а часть — технические инструменты, которые подстраховывают, если подмену вы сами не заметили.
Как проверить номер, email и сайт перед тем как довериться
Если звонок кажется подозрительным, положите трубку и перезвоните на номер из официального приложения банка или с обратной стороны карты, а не по тому, что только что звонил. Для email: посмотрите полный адрес отправителя, а не только отображаемое имя, и наведите курсор на ссылку, чтобы увидеть реальный URL до клика. Для сайта: проверьте адресную строку целиком и протокол https, прежде чем вводить логин или данные карты.
Технические меры: антивирус, спам-фильтры, безопасный DNS
Для такой проверки подойдёт еще антивирус с модулем анти-фишинга: PRO32 Total Security. Он блокирует переход на поддельный сайт ещё до того, как форма логина успеет открыться в браузере, даже если домен визуально неотличим от настоящего. Спам-фильтр почты при этом отсеивает часть писем с явными признаками email spoofing ещё до того, как они попадут во «Входящие», а безопасный DNS не даёт загрузить заведомо вредоносную страницу, даже если по ссылке уже перешли.
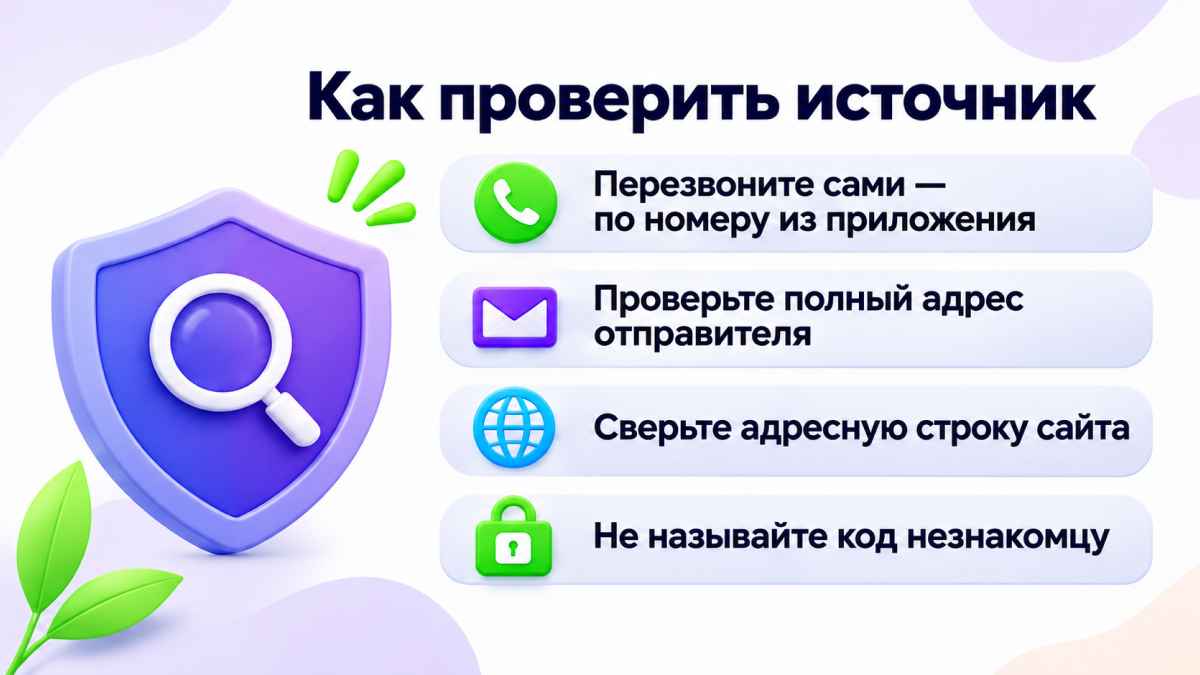
Перезвонить по номеру из приложения банка, проверить адрес отправителя письма и адресную строку сайта — три привычки, которые закрывают большинство spoofing-атак