Безопасный DNS — это способ обмена данными с интернет-провайдером и сайтами, при котором адреса запрашиваемых страниц не видны посторонним. Обычный DNS-запрос уходит в открытом виде, и прочитать его может каждый узел на пути пакета: например, сервер провайдера или роутер кафе, к Wi-Fi которого вы подключились. Один из способов защитить эти запросы: цифровая гигиена в целом и технология DNS over HTTPS в частности, о которой рассказано ниже.
Что такое безопасный DNS простыми словами
Проще всего понять DNS через аналогию с телефонной книгой интернета. Когда человек вводит в браузере адрес сайта, компьютер не понимает слов, так как ему нужен числовой IP-адрес сервера. DNS (Domain Name System) превращает понятное имя сайта в этот номер, как телефонная книга превращает имя человека в номер телефона.
В обычном режиме такой «звонок в справочную» происходит открыто: сервер провайдера получает запрос в виде обычного текста и видит, какой сайт человек хочет открыть. Это не переписка с сайтом, но уже достаточно, чтобы построить довольно точный профиль интересов пользователя — по списку доменов легко восстановить привычки человека: в какой банк он заходит, какими сервисами пользуется каждый день, на какие форумы возвращается.
Именно поэтому защищённый DNS всё чаще упоминают рядом с базовыми правилами цифровой гигиены: он закрывает не самую очевидную, но регулярно используемую «дверь» для сбора данных о пользователе.
Защищённый DNS решает три проблемы разом:
- шифрует сам запрос — посторонний не видит, какой домен запрашивается;
- защищает от подмены ответа — злоумышленник не может подсунуть поддельный IP-адрес вместо настоящего;
- снижает возможность слежки провайдера за списком посещаемых доменов.
Важно: на этом уровне речь не о шифровании содержимого сайта — за это отвечает протокол HTTPS самого сайта. Безопасный DNS закрывает более ранний и менее заметный этап: сам процесс «поиска адреса».
Что такое DNS over HTTPS (DoH) и чем отличается от обычного DNS
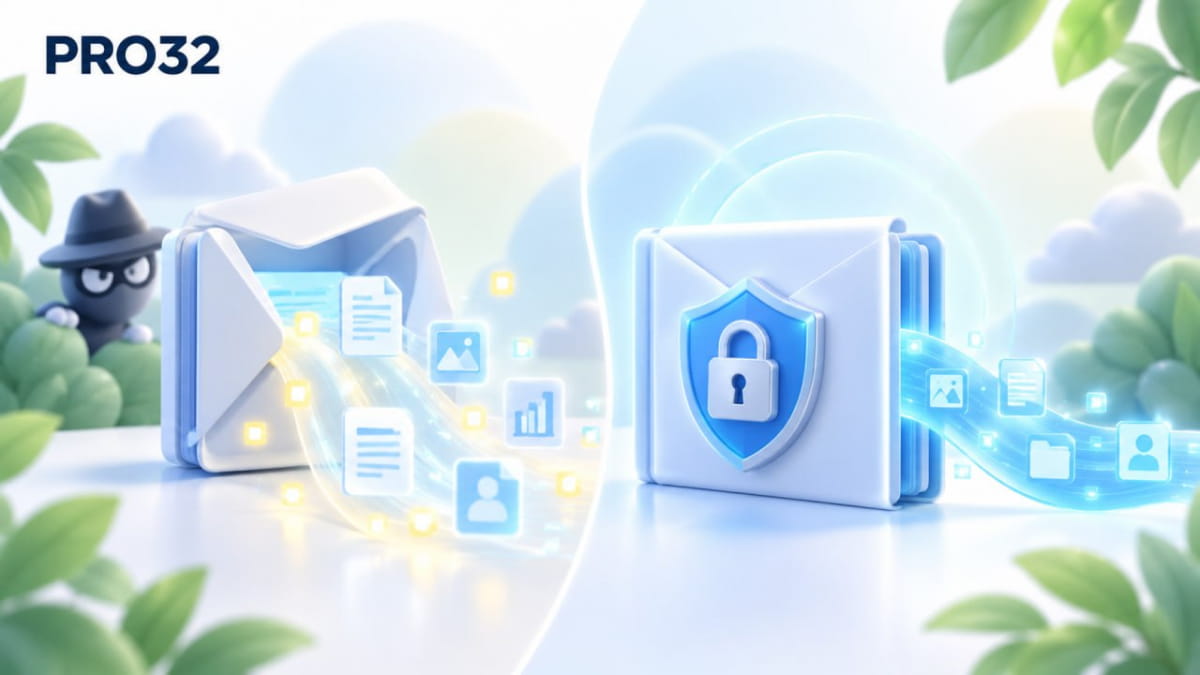
Обычный DNS-запрос открыт, DoH-запрос зашифрован.
DNS over HTTPS, или DoH — это технический стандарт, который переносит DNS-запросы внутрь зашифрованного HTTPS-соединения. Обычный DNS-запрос отправляется по протоколу UDP на 53-й порт в открытом виде: содержание запроса видно любому, кто стоит на маршруте пакета, а подменить ответ на этом этапе технически возможно. Это и есть главная уязвимость классического DNS. DoH оборачивает тот же запрос в HTTPS-трафик: внешне он выглядит как обычное посещение веб-страницы, а его содержимое зашифровано так же, как банковский платёж или переписка в мессенджере.
Стандарт описан в документе RFC 8484, опубликованном IETF в 2018 году: это открытая спецификация, доступная любому специалисту. DoH — не единственный способ шифровать DNS: похожую задачу решает DNS over TLS (DoT), но у него собственный порт 853, который легче заблокировать на уровне сети, поэтому именно DoH получил массовую поддержку в браузерах.
С 2018–2020 годов поддержку DoH последовательно добавили все крупные браузеры и часть операционных систем — сначала Firefox и Chrome, затем Edge, а к 2024 году технология стала частью сетевых настроек Windows 11 и Android «из коробки», без сторонних программ. Это отличает DoH от более узких решений: пользователю не нужно устанавливать отдельное приложение, достаточно переключить один пункт в настройках.
Разница на практике простая: без DoH любой узел сети видит домены, которые вы посещаете, даже если сам сайт открыт по HTTPS. С включённым DoH этот же список доменов виден только серверу, который обрабатывает зашифрованный DNS-запрос, например Cloudflare или Google. Провайдер домашнего интернета его уже не видит. Это отдельная защита от сниффинга трафика на уровне DNS: она дополняет обычный HTTPS, но не подменяет его.
Ещё один нюанс, о котором редко пишут: DoH защищает сам запрос, но не скрывает IP-адрес сервера, к которому вы в итоге подключаетесь, — эту информацию всё равно можно увидеть при анализе сетевого трафика на более низком уровне. Поэтому DoH стоит воспринимать как защиту конкретного этапа соединения: он не даёт полной анонимизации активности в сети.
Проверьте, что защищённый DNS действительно включён.
Нужен ли безопасный DNS обычному пользователю
Не всегда критично, но в ряде ситуаций заметно повышает безопасность — без него владелец точки доступа или недобросовестный провайдер видит список посещаемых доменов и может подменять DNS-ответы.
Безопасный DNS нужен, если вы:
- часто подключаетесь к публичному Wi-Fi в кафе, аэропортах, гостиницах — там DNS-запросы легко перехватить в общей сети;
- не доверяете интернет-провайдеру или сети, где работаете, и хотите ограничить деанонимизацию по истории посещённых доменов;
- хотите дополнить защиту, если уже используете VPN, чтобы скрыть IP-адрес, — они закрывают разные уровни утечки данных и хорошо работают вместе.
DNS особенно полезен в открытых сетях и при недоверии к провайдеру.
Если вы работаете из дома через провайдера, которому в целом доверяете, и не бываете в открытых сетях, разница менее ощутима, но включить защиту всё равно не помешает, она ничего не стоит и не требует специальных знаний. По сути, это тот же принцип, что и с большинством мер цифровой гигиены: пользы без него не видно ровно до момента, когда она понадобится.
При этом важно не переоценивать эффект: если компьютер уже заражён вирусом или сайт ворует данные через собственную форму, DNS тут ничем не поможет — этим занимается антивирус. Это узкая, но полезная мера защиты, и рассматривать DNS для безопасности стоит как дополнение к остальным привычкам, а не как их замену.
Как включить DNS over HTTPS в браузере
Быстрый ответ: DoH включается в настройках безопасности браузера буквально в 2–3 клика, отдельно от системных настроек сети — так проверить и включить защищённый DNS можно за минуту, без установки дополнительных программ.
| Браузер | Где искать | Как включить |
|---|---|---|
| Google Chrome | Настройки → Конфиденциальность и безопасность → Безопасность | Включить переключатель «Использовать защищённый DNS», выбрать провайдера (Cloudflare, Google) из списка |
| Яндекс Браузер | Настройки → Системные → Настройки прокси-сервера / Безопасный DNS | Включить опцию «Использовать защищённый DNS-сервер», указать адрес провайдера |
| Mozilla Firefox | Настройки → Приватность и защита → раздел «Защита DNS через HTTPS» | Выбрать уровень защиты («Включено по умолчанию» или «Максимальная защита»), указать провайдера DoH |
| Microsoft Edge | Настройки → Конфиденциальность, поиск и службы → Безопасность | Включить «Использовать защищённый DNS», выбрать провайдера из списка или указать вручную |
После включения стоит проверить результат на специализированном сервисе проверки DNS-утечек. Если тест показывает серверы выбранного DoH-провайдера, настройка сработала; если видны серверы вашего интернет-провайдера, DoH ещё не включился. Подробнее о защите личных данных в браузере без установки расширений читайте в нашей статье.
Как включить безопасный DNS на Windows
В Windows 11 есть два рабочих варианта: включить DoH встроенными средствами системы или прописать адреса DNS-провайдера вручную — без DoH, но с шифрованием на уровне провайдера, если он его поддерживает.
Безопасный DNS доступен и на компьютере, и на смартфоне.
Через встроенный DoH Windows 11:
- Откройте «Параметры» → «Сеть и Интернет» → активное подключение.
- Нажмите «Изменить назначение DNS-сервера» → «Вручную».
- Включите IPv4/IPv6, укажите адрес выбранного провайдера (например, 1.1.1.1 для Cloudflare).
- В параметре «Шифрование DNS через HTTPS» выберите «Разрешено» или «Только для DoH».
- Сохраните изменения и перезапустите браузер.
Второй вариант — указать DNS-сервер провайдера вручную через «Панель управления» → «Центр управления сетями» → свойства адаптера → «Протокол IP версии 4», без включения DoH на уровне ОС. Этот путь проще, но не даёт шифрования запроса: оно появляется только при включённом DoH.
Отдельный нюанс для домашней сети: если на компьютере настроен собственный межсетевой экран с жёсткими правилами для исходящих соединений, стоит убедиться, что порт 443, через который идёт DoH-трафик, не заблокирован — иначе браузер и система будут откатываться к обычному незащищённому DNS без явного предупреждения.
Как включить безопасный DNS на Android
На Android настройка занимает 3–4 шага через функцию Private DNS, которая появилась начиная с Android 9:
- Откройте «Настройки» → «Сеть и интернет» → «Приватный DNS» (иногда пункт называется «Private DNS»).
- Выберите режим «Имя хоста поставщика приватного DNS».
- Введите адрес хоста провайдера, например dns.google или 1dot1dot1dot1.cloudflare-dns.com.
- Сохраните. Статус подключения появится в том же меню.
Настройка применяется для всех Wi-Fi и мобильных сетей на устройстве одновременно, отдельно настраивать каждую сеть не нужно. Это особенно удобно на смартфоне: устройство постоянно переключается между домашним Wi-Fi, рабочей сетью и мобильным интернетом, и вручную включать защиту в каждой из них было бы неудобно.
Замедляет ли DNS over HTTPS интернет
Прямой ответ: на глаз разница обычно не заметна — дополнительное шифрование добавляет доли миллисекунды к самому первому обращению к домену, а дальше адрес кешируется как обычно.
Небольшая задержка теоретически возможна при первом резолве домена на очень медленных или перегруженных соединениях, а также если выбранный DoH-сервер географически далёк от пользователя. На практике при выборе провайдера с сетью серверов рядом с вами (Cloudflare, Google, Quad9) разница остаётся в пределах статистической погрешности по сравнению с обычным DNS. На скорость соединения куда заметнее влияют качество самого канала связи и загрузка сайта — само шифрование DNS-запроса здесь почти ни при чём.
Стоит учитывать и обратную сторону: часть корпоративных и родительских систем контроля используют перехват обычного DNS для фильтрации контента, а DoH может обходить такие фильтры, если они не настроены отдельно. Это не имеет отношения к скорости, но важно понимать, если в сети действуют подобные ограничения.
Сравнение публичных DNS-провайдеров
Каждый из провайдеров поддерживает DoH для использования в браузере или в системных настройках. Кому-то важнее скорость ответа, кому-то нужна приватность, а кому-то — встроенная фильтрация вредоносных доменов, как у Quad9.
| Провайдер | IP-адрес | Особенность |
|---|---|---|
| Google Public DNS | 8.8.8.8 / 8.8.4.4 | Одна из первых публичных служб, широкая поддержка DoH и DoT, высокая доступность |
| Cloudflare | 1.1.1.1 / 1.0.0.1 | Заявленная политика без хранения логов запросов дольше 24 часов, один из самых быстрых DoH-серверов |
| Quad9 | 9.9.9.9 | Блокирует известные вредоносные и фишинговые домены на уровне DNS, ориентирован на безопасность |
| Comss.one | 91.239.100.100 / 89.233.43.71 | Российский публичный DNS-сервис с поддержкой DoH, без встроенной блокировки контента |
На домашнем компьютере или ноутбуке с уже установленным антивирусом на ПК защищённый DNS с фильтрацией вредоносных доменов, например Quad9, работает как дополнительный барьер: часть фишинговых и заражённых сайтов блокируется ещё на этапе резолва адреса, до того как антивирус успеет проверить сам файл или страницу.
Защищённый DNS — простой шаг к цифровой безопасности.
Заключение
Безопасный DNS и его основная реализация, DNS over HTTPS, закрывают конкретную и узкую задачу: скрывают от посторонних список посещаемых доменов и защищают от подмены DNS-ответа. Это не замена VPN, не замена антивируса на уровне самого сайта — здесь работают другие инструменты, включая защиту от фишинга и полноценный антивирус PRO32. Но как дополнительный и практически бесплатный слой защиты, особенно в публичных сетях, включить защищённый DNS стоит: настройка занимает пару минут в браузере, на Windows или на Android.