Атака нулевого дня — это взлом, который использует уязвимость нулевого дня: ошибку в программе, о которой ещё не знает сам разработчик. У него буквально ноль дней на то, чтобы выпустить исправление, поэтому ни обновление, ни антивирус в этот момент ещё не закрывают брешь. Разбираемся, как работает такая атака, чем она отличается от обычного взлома и что реально снижает риск.
Что такое уязвимость и атака нулевого дня
Уязвимость нулевого дня — это недостаток кода, который злоумышленник находит раньше, чем о нём узнаёт сам производитель софта. Атака нулевого дня начинается в тот момент, когда эту уязвимость используют на практике — чаще всего через эксплойт, специальный код, который открывает доступ к системе или данным. По-английски проблему называют zero day (сокращённо 0day или 0 day), отсюда и устоявшееся написание 0-day в русскоязычных текстах.
Почему «нулевой день» — ноль дней на исправление
Название отсылает не к дате обнаружения бага, а к тому, сколько дней было у разработчика на исправление, прежде чем уязвимость начали использовать для атак. Ноль дней — значит, патча ещё нет в принципе, а вместе с ним нет и стандартной защиты: ни обновления, ни записи в антивирусной базе.
Чем уязвимость нулевого дня отличается от обычной уязвимости
Обычную уязвимость находят исследователи или сам производитель и готовят патч до массовой эксплуатации, присвоив ей номер CVE. CVE (Common Vulnerabilities and Exposures) — это международная база уязвимостей и дефектов. С уязвимостью нулевого дня всё наоборот: о ней сначала узнают атакующие, а разработчик — только после первой волны атак.
Как устроена атака нулевого дня
Как злоумышленники находят 0-day уязвимости
Уязвимость нулевого дня ищут вручную через анализ кода и фаззинг — автоматическую проверку программы случайными некорректными данными, а иногда покупают у других исследователей на закрытых форумах.
Как создаётся и работает эксплойт нулевого дня
Найти брешь — только половина дела: дальше нужен рабочий эксплойт, который превращает уязвимость в практический взлом. Его доставляют жертве через заражённый файл, фишинговую ссылку или уязвимый сайт, а дальше запускается с повышенными правами, недоступными обычному приложению.
«Окно уязвимости»: от обнаружения до выпуска патча
Промежуток между первым использованием уязвимости нулевого дня и выходом патча называют окном уязвимости: пока оно открыто, защититься нельзя ни обновлением, ни антивирусными базами — они ещё не знают об этой уязвимости. Так что здесь не поможет стандартная цифровая гигиена. Обычно всё укладывается в несколько шагов:
- Исследователь или злоумышленник обнаруживает ошибку в коде программы.
- Под уязвимость пишут рабочий эксплойт и проверяют его на реальных системах.
- Эксплойт доставляют жертвам через фишинг, заражённый сайт или рассылку.
- Производитель узнаёт об атаке по признакам взлома, от жертв, независимых исследователей или программ bug bounty.
- Выходит патч, а уязвимость получает официальный идентификатор CVE.
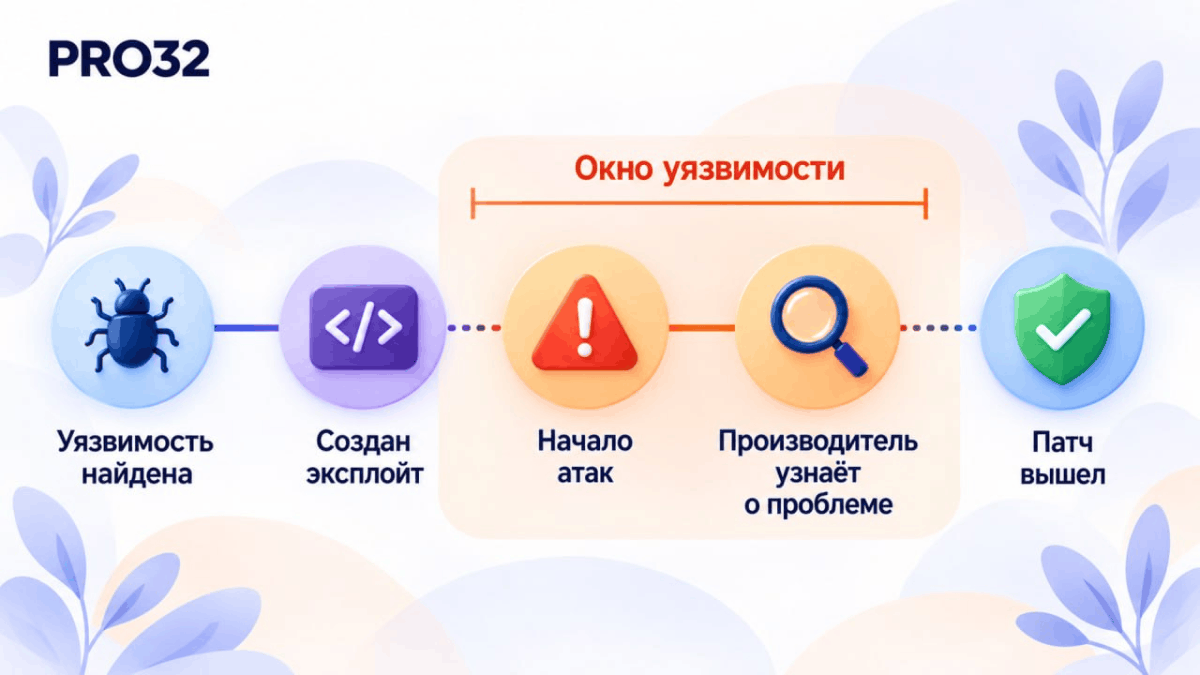
Окно уязвимости — время между первой атакой и выходом патча, когда защититься обновлением ещё нельзя.
Кто и зачем использует уязвимости нулевого дня
Только в фильмах хакеры взламывают сайты ради выкупов и ядерных кодов. На самом деле рынок уязвимостей намного шире.
Хакерские группировки и целевые (APT) атаки
Наиболее организованные атаки нулевого дня проводят APT-группировки — команды, которые месяцами готовят целевой взлом конкретной компании или ведомства. Хакеры такого уровня охотятся за уязвимостями в промышленных системах, госсетях или мессенджерах, где один удачный эксплойт окупает месяцы подготовки.
Чёрный рынок эксплойтов и брокеры уязвимостей
Рабочий эксплойт нулевого дня можно не только использовать самому, но и продать: за уязвимости в популярных ОС и мессенджерах на чёрном рынке платят суммы с шестью нулями. Такие находки скупают брокеры уязвимостей и перепродают заказчикам, включая разработчиков коммерческого шпионского ПО. Именно так через цепочку эксплойтов нулевого дня для iPhone распространялся известный модуль Pegasus (один из самых продвинутых инструментов наблюдения за мобильными устройствами) — без каких-либо действий со стороны жертвы.
Этичные хакеры и программы bug bounty — специальные награды за нахождение уязвимостей
Противоположный полюс — белые хакеры, которые ищут те же уязвимости, но сообщают о них производителю за вознаграждение по программе bug bounty. На турнирах вроде Pwn2Own от Zero Day Initiative участники ежегодно находят десятки уязвимостей нулевого дня за сотни тысяч долларов призовых. У производителей после этого есть до 90 дней на патч, прежде чем детали атаки станут публичными.
Чем опасна атака нулевого дня для пользователей и компаний
Риски для обычных пользователей
Для частного человека атака нулевого дня чаще всего означает кражу паролей и банковских данных, скрытую установку шпионского ПО или шифрование файлов с требованием выкупа. Обнаружить заражение сразу сложно: вирус нулевого дня ещё не попал в базы антивирусов и ведёт себя тише обычного вредоноса.
Риски для бизнеса и инфраструктуры
Для компаний цена ошибки выше: один эксплойт нулевого дня в корпоративном сервере способен остановить работу сети или привести к утечке данных клиентов. Для промышленных объектов тот же сценарий грозит уже физическим, а не только цифровым ущербом.
Известные примеры атак нулевого дня
Stuxnet и атаки на промышленные системы
В 2010 году червь Stuxnet использовал сразу четыре уязвимости нулевого дня в Windows и ещё одну — в софте промышленных контроллеров Siemens, чтобы физически вывести из строя центрифуги на иранском заводе по обогащению урана.
0-day в браузерах и операционных системах
Весной 2017 года в сеть попал эксплойт EternalBlue для уязвимости в протоколе SMBv1 Windows. Microsoft закрыла её патчем ещё в марте, но тысячи компаний не успели его установить, и уже в мае эксплойт лёг в основу шифровальщика WannaCry.
| Инцидент | Уязвимость или эксплойт | Последствия |
|---|---|---|
| Stuxnet, 2010 | 4 уязвимости Windows и 1 — в ПО Siemens | Повреждение центрифуг на ядерном объекте |
| EternalBlue, 2017 | SMBv1 в Windows (CVE-2017-0144) | Атака WannaCry, сотни тысяч заражённых устройств |
| Pegasus (ForcedEntry), 2021 | Эксплойт в библиотеке обработки изображений iMessage | Скрытая слежка за смартфоном без действий жертвы |
Как защититься от атак нулевого дня
Есть три уровня защиты от подобных атак.
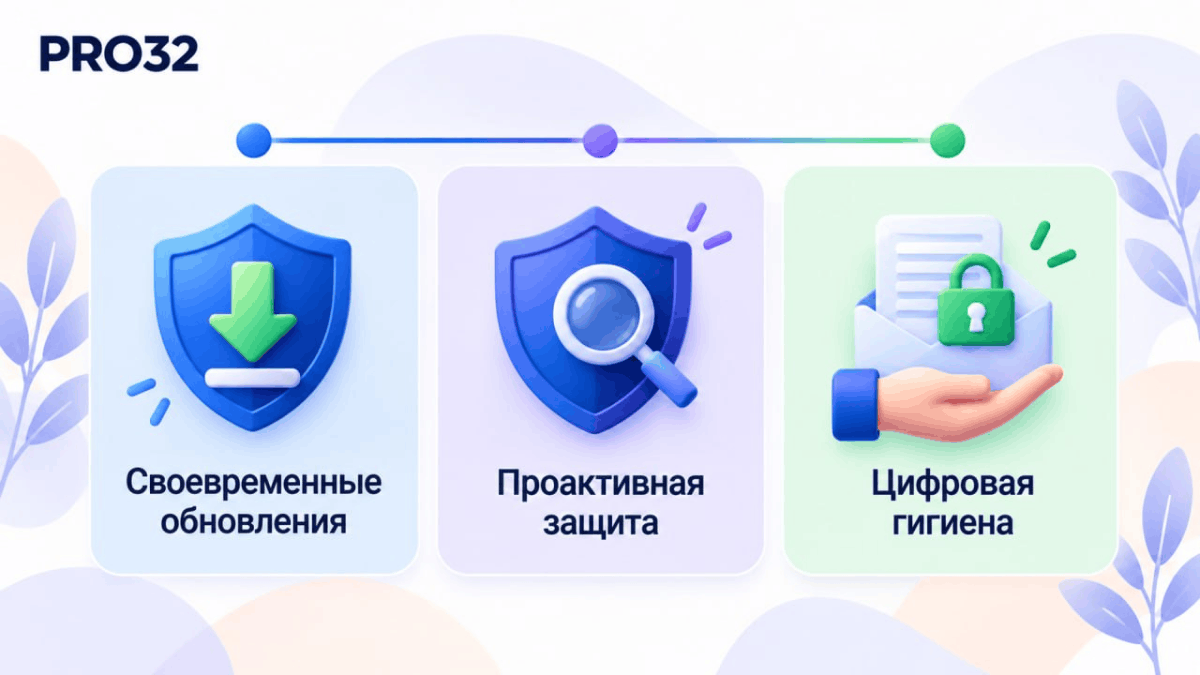
Три уровня защиты от атак нулевого дня: обновления, антивирус с проактивной защитой и цифровая гигиена.
Своевременные обновления и патчи безопасности
Обновления не защищают от атаки в день её старта, но закрывают окно уязвимости сразу после выхода патча, поэтому важно устанавливать их без задержек. Это касается не только ОС, но и браузера, офисных программ и брандмауэра.
Антивирус и проактивная защита: эвристика, песочница
Антивирус с проактивной защитой не ждёт, пока вирус нулевого дня попадёт в базы сигнатур: эвристический анализ оценивает подозрительное поведение программы, а песочница запускает незнакомый файл в изолированной среде, прежде чем впустить его в систему. Такой подход используют решения из рейтинга лучших бесплатных антивирусов в РФ.
Цифровая гигиена и осторожность с файлами и ссылками
Часть атак нулевого дня всё равно требует действия жертвы: открыть вложение, перейти по ссылке, установить файл из непроверенного источника. Правила цифровой гигиены не закрывают уязвимость, но снижают число ситуаций, когда эксплойт доходит до устройства. На публичных сетях дополнительно помогает программа для безопасности в интернете.
Что делать, если вы стали жертвой атаки нулевого дня
Если устройство заражено через эксплойт нулевого дня, отключите его от сети и проверьте систему антивирусом после выхода патча на уязвимость. Изучите признаки взлома устройства — они помогают понять, что атака произошла, даже если эксплойт сработал незаметно. Пароли к важным сервисам смените с другого устройства, а для банковских аккаунтов включите двухфакторную аутентификацию.
Выводы: можно ли полностью защититься от уязвимостей нулевого дня
Полностью исключить проблему нулевого дня нельзя: о такой уязвимости не знает даже сам производитель программы. Но обновления, антивирус с проактивной защитой и аккуратное обращение с файлами не дают атаке довести дело до конца в большинстве случаев. Для дома и малого бизнеса разумный шаг — лицензионный антивирус с актуальными базами: саму уязвимость он не закрывает, зато первым встречает эксплойт на устройстве и часто успевает его остановить.
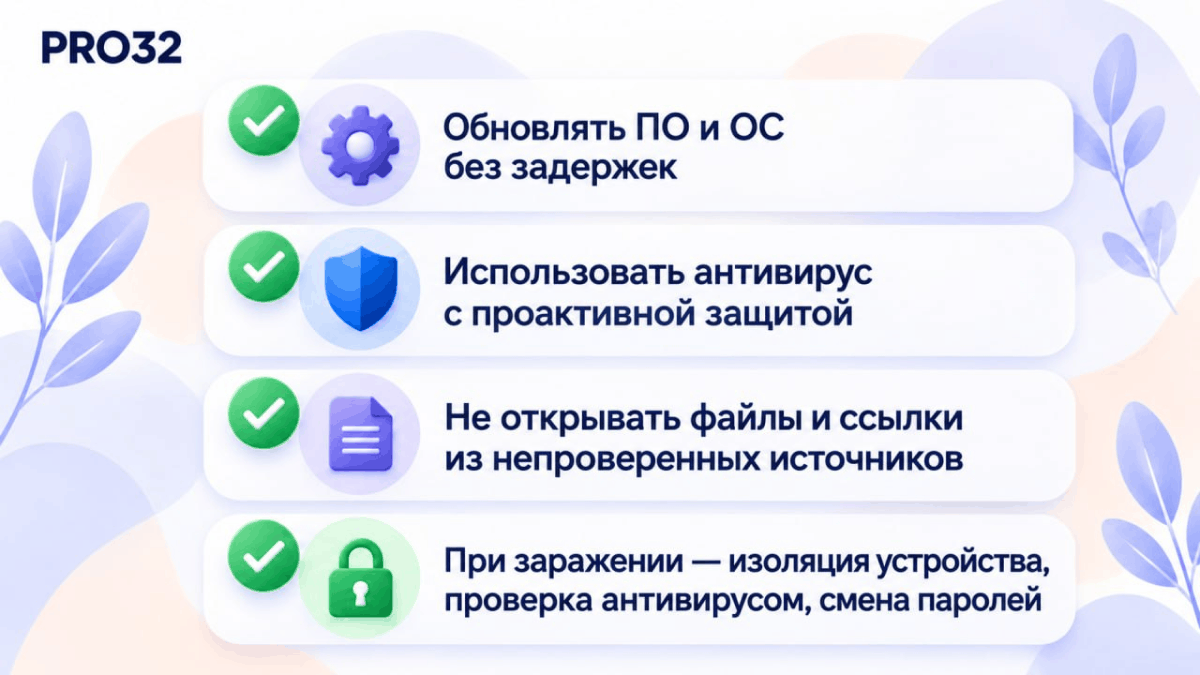
Памятка: что реально снижает риск атаки нулевого дня.